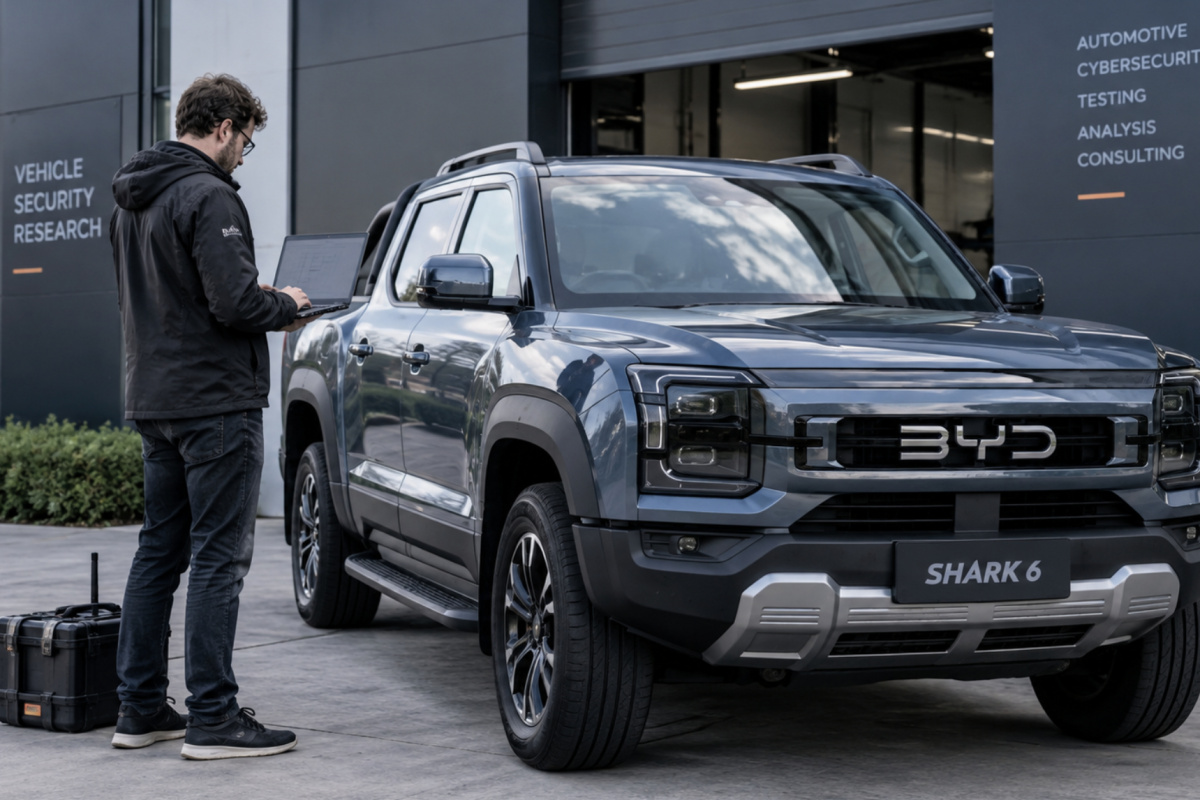
Een nieuwe auto is vandaag een computer op wielen. Automerken zien daarin veel mogelijkheden, maar de nadelen blijven onderbelicht. Nochtans wordt steeds harder geroepen dat daar wel degelijk risico’s aanhangen. Een Australische test met een BYD Shark 6 illustreert nu hoe groot die kunnen zijn. Een cybersecurityexpert kreeg toegang tot die auto zonder zelfs maar een wachtwoord nodig te hebben.
De Australische openbare omroep ABC gaf cybersecurityexpert Daniel Hreszczuk twee weken de tijd om de BYD Shark 6, een plug-inhybride pick-up, te onderzoeken. Dat bleek opvallend makkelijk. “Ik hoefde het slot niet te kraken, want BYD had de voordeur opengelaten”, omschreef hij het zelf.
Koplampen uit tijdens het rijden
Eenmaal binnen bleek de toegang behoorlijk ver te gaan. Hreszczuk kon de locatie van de auto volgen en verschillende functies op afstand bedienen. Tijdens het rijden kon hij onder meer de ruitenwissers en ruitensproeiers activeren, muziek afspelen, de deuren vergrendelen en de verlichting bedienen. Bij een demonstratie schakelde hij zelfs de koplampen uit terwijl de auto reed. Ook de microfoon van de wagen kon worden geactiveerd, waardoor gesprekken in het interieur konden worden beluisterd. Volledige controle over de auto kreeg hij niet. Essentiële rijfuncties zoals de remmen waren volgens de onderzoeker beter beveiligd.
Niet alleen een Chinees probleem
De ontdekking is gevoelig omdat Chinese connected cars wereldwijd en dus ook in Europa al langer onder een vergrootglas liggen. Moderne auto's kunnen via camera’s, microfoons, gps en andere sensoren grote hoeveelheden informatie verzamelen. Vooral locatiegegevens kunnen gevoelig zijn wanneer voertuigen zich bijvoorbeeld rond militaire installaties of kritieke infrastructuur bewegen.
De Australische proef bewijst echter niet dat BYD gegevens voor Chinese spionage gebruikt. BYD zegt zelf geen gegevens van Australische klanten aan de Chinese overheid te hebben verstrekt. Hoe betrouwbaar zo’n uitspraken zijn, is koffiedik kijken.
De specialist waarschuwt dat het probleem veel verder strekt dan BYD of Chinese auto's. Vrijwel iedere moderne connected car wisselt gegevens uit met de buitenwereld. Hoe meer functies op afstand bereikbaar zijn, hoe belangrijker de beveiliging daarvan wordt.
Moet een auto eigenlijk wel verbonden zijn?
Deze zoveelste illustratie van de gevaren roept daarom een andere vraag op. Overheden hebben de connected car weliswaar mee in de hand gewerkt, onder meer met de verplichte eCall-noodoproep. Fabrikanten gingen nog veel verder: moderne auto's wisselen voortdurend gegevens uit voor apps, navigatie, diagnose en updates. Maar misschien is een ommekeer van het principe beter? Auto’s standaar offline houden en alleen gegevens laten uitwisselen wanneer dat echt noodzakelijk is. Wat niet verbonden is, kan niet vanop afstand worden misbruikt.